Lokal fail-stängd exekveringsbrandvägg för autonoma AI-agenter
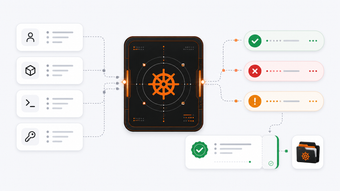
helm-ai-kernel från Mindburn Labs är en öppen källkods-exekveringsbrandvägg som upprätthåller realtidsstyrning för autonoma AI-agenter. Kärnan fångar upp en agents verktygskallelser och tillämpar en fail-closed-policy för att tillåta, neka eller eskalera åtgärder innan de utförs. Den producerar manipulationssäkra beslutsregister och stöder offline-granskningar. Verktyget riktar sig till utvecklare och säkerhetsingenjörer som distribuerar MCP-baserade agenter som behöver strikt åtgärdskontroll och verifierbara loggar för känsliga produktionsmiljöer.
Hur kärnan fångar upp och verkställer agentåtgärder innan de körs
Kärnan sitter mellan en autonom modell och dess verktyg, och fungerar som en lokal exekveringsgräns som inspekterar utgående verktygsanrop. Den tillämpar strukturerade policyscheman för beslutsfattande istället för regex-matchning och kan proxy OpenAI-kompatibla förfrågningar för att upprätthålla dessa gränser. Beslut produceras synkront, vilket gör att värdar kan stoppa eller omdirigera anrop vid verkställningstid istället för efterhandsloggning.
Hur verifierbara och forensik-klara är kärnans revisionsartefakter
Kärnan avger kryptografiskt signerade kvitton för varje ALLOW, DENY eller ESCALATE-beslut med hjälp av Ed25519-nycklar, vilket skapar manipulationsbevisande spår. Den paketerar dessa kvitton i offline-verifierbara EvidencePacks som stöder sessionåterspelning och forensisk granskning. Signerade kvitton möjliggör extern verifiering utan att kontakta en molntjänst, så revisorer kan inspektera en sessions beslutskedja oberoende av den körande värden.
Vilka miljöer och värdintegrationer kärnan stöder
Distribuerad som en CLI för macOS via Homebrew och för Linux, är kärnan implementerad i Go och använder WASM (wazero) för sandboxing. Den integreras med MCP-kompatibla värdar som Claude Desktop och Cursor och kan fungera helt utan nätverksanslutning. Den lokal-först designen undviker extern telemetri som standard, vilket gör att organisationer kan köra verkställning på plats eller i luftgapade miljöer.
Hur det passar in i utvecklar- och säkerhetsarbetsflöden
Kärnan riktar sig till utvecklare och säkerhetsteam som distribuerar autonoma agenter, och tillhandahåller en körgräns som kontrollerar verktygsanrop som en del av CI/CD eller produktionspipelines. Den kan proxy agenttrafik in i verkställningslagret, vilket gör att befintliga värdar kan verkställa policy utan stora protokolländringar. Utvecklaren positionerar kärnan som en infrastrukturell kontrollpunkt för team som behöver verifierbara beslutsregister tillsammans med standardverktyg för byggande och distribution.
Praktisk anpassning och operationella avvägningar för säkerhetsteam
Kärnan är ett praktiskt alternativ för säkerhetsinriktade team som distribuerar MCP-agenter som accepterar operationell overhead för striktare styrning. Dess karantänmodell kräver att operatörer granskar okända tredjepartsverktyg, så förvänta dig ökad godkännande-latens i distributionsflöden. Praktiskt tips: tilldela en liten godkänningslista och integrera kärnan i befintliga distributionsportar för att hålla beslutsomvändning förutsägbar och begränsa arbetsflödesstörningar.